En bref
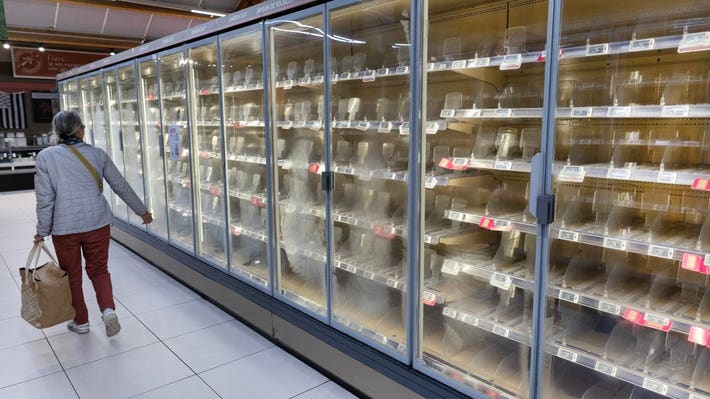
En France, les enquêteurs se penchent sur une cyberattaque « sans précédent » au cours de laquelle des pirates ont fait grimper la température de réfrigérateurs dans des centaines de supermarchés à plus de 49 °C. Des denrées alimentaires ont été détruites, entraînant potentiellement plusieurs millions d’euros de pertes pour les enseignes touchées.
Points clés
- L’Agence nationale de la sécurité des systèmes d’information (ANSSI) enquête sur l’attaque. Aucun groupe de pirates n’en a toutefois revendiqué la responsabilité, ce qui laisse les enquêteurs perplexes.
- L’attaque, survenue dimanche, a touché des centaines de magasins appartenant à plusieurs grands groupes de distribution, dont Carrefour, Monoprix, Intermarché et Coopérative U.
- Les réfrigérateurs concernés utilisaient un logiciel développé par l’entreprise danoise Danfoss. Celle-ci aurait indiqué lundi qu’un grand nombre des équipements touchés avaient « atteint leur fin de vie et ne recevaient plus de mises à jour logicielles ou de sécurité ». Elle a recommandé aux supermarchés de maintenir leurs logiciels à jour.
- La section de lutte contre la cybercriminalité du parquet de Paris a également ouvert une enquête.
- Ciaran Martin, ancien directeur général du National Cyber Security Centre britannique, a déclaré au Financial Times qu’il s’agissait de « l’un des événements cyber les plus étranges » qu’il ait jamais observés.
Quel est le montant des pertes ?
Le montant exact des pertes reste inconnu, mais plusieurs chaînes de supermarchés concernées anticipent un lourd préjudice financier. Thierry Cotillard, président du Groupement Mousquetaires, a déclaré à BFM TV s’attendre à des pertes atteignant « plusieurs dizaines de millions d’euros à l’échelle nationale en une seule journée ». Les Mousquetaires, maison mère d’Intermarché, ont estimé que les pertes pourraient s’élever à « plusieurs millions d’euros ». Dominique Schelcher, président-directeur général de Coopérative U, a indiqué que le préjudice pourrait atteindre plusieurs dizaines de milliers d’euros pour un petit supermarché et dépasser 200.000 euros pour un établissement de plus grande taille.
Combien de magasins ont été touchés ?
Au moins 350 supermarchés ont été affectés en France, ce qui ne représente toutefois qu’une faible proportion des magasins du pays. Les Mousquetaires ont indiqué à CNBC qu’environ 180 de leurs points de vente avaient été touchés, tandis que Coopérative U a fait état de 80 magasins victimes de l’attaque.
Que sait-on d’autre sur l’attaque ?
Plusieurs experts en cybersécurité ont estimé que l’attaque révélait des failles dans les technologies utilisées par les réfrigérateurs. Dans un rapport publié en août, des chercheurs de l’entreprise de cybersécurité Claroty avaient signalé plusieurs vulnérabilités dans la technologie de Danfoss. Ils avaient néanmoins précisé que l’entreprise les avait corrigées au moyen d’une mise à jour logicielle. Ken Munro, associé au sein de l’entreprise britannique de cybersécurité Pen Test Partners, a déclaré à Reuters que cette attaque relevait avant tout d’une « hygiène numérique élémentaire ». Selon lui, les vulnérabilités technologiques permettaient aux pirates de s’introduire par une porte grande ouverte. « Si vous vous trompez, vous vous retrouvez avec un amas malodorant d’aliments décongelés », a-t-il déclaré. Christophe Hansen, commissaire européen à l’Agriculture et à l’Alimentation, a fermement condamné la cyberattaque. « La sécurité alimentaire exige davantage d’attention à tous les niveaux », a-t-il affirmé, ajoutant que « l’instrumentalisation de l’alimentation est devenue une réalité ».
Ce que nous ignorons encore
Il reste à déterminer si l’intelligence artificielle a joué un rôle dans l’attaque. Des experts en cybersécurité estiment que l’essor de cette technologie peut rendre ce type d’opérations plus sophistiqué et plus fréquent. « Les attaquants ont désormais accès à des outils incroyablement puissants », a déclaré Naveen Balakrishnan, vice-président chargé de la transformation technologique et du développement organisationnel chez Scotiabank, à la faculté de formation continue de l’université Harvard. Il a souligné qu’il était « stupéfiant de constater la quantité de travail déjà réalisée pour eux avec très peu d’efforts ». Bjorn R. Watne, responsable mondial de la sécurité de l’information chez Interpol, a déclaré à CNBC que l’IA accélérait et amplifiait les cyberattaques, notamment en permettant aux pirates de cibler plus facilement plusieurs victimes à la fois.
Cet article a été écrit par Conor Murray et traduit par Forbes.be à l’aide de IA.
